Warum der Mensch eine zentrale Rolle spielt
Viele erfolgreiche Cyberangriffe beginnen nicht mit einer technischen Sicherheitslücke, sondern mit einer manipulierten E-Mail oder Nachricht, die gezielt menschliche Reaktionen wie Zeitdruck, Neugier oder Hilfsbereitschaft ausnutzt. Deshalb genügt es nicht, nur in Firewalls und Antivirenprogramme zu investieren. Die Wachsamkeit der Mitarbeitenden ist eine ebenso bedeutende Schutzebene.
Schulungen wirkungsvoll gestalten
Erfolgreiche Sicherheitsschulungen sind kompakt, regelmäßig und praxisorientiert, statt einmalig und theoretisch. Konkrete Beispiele aus dem eigenen Arbeitsalltag, etwa eine gefälschte Rechnung oder eine scheinbare Nachricht der Geschäftsleitung, prägen sich deutlich besser ein als allgemeine Warnhinweise. Ebenso wichtig ist es, Schulungen nicht als einmalige Pflichtaufgabe, sondern als fortlaufenden Lernprozess zu begreifen.
Phishing-Simulationen sinnvoll nutzen
Simulierte Phishing-Angriffe haben sich als wirksames Instrument bewährt, um den Lernerfolg von Schulungen zu prüfen und die Aufmerksamkeit dauerhaft hochzuhalten. Entscheidend ist dabei die Herangehensweise: Simulationen sollten als Lernmöglichkeit dienen und nicht dazu, einzelne Mitarbeitende vorzuführen. Wer nach dem Klick auf eine simulierte Phishing-Mail unmittelbar eine kurze, verständliche Rückmeldung erhält, statt öffentlich genannt zu werden, lernt deutlich nachhaltiger.
Eine offene Meldekultur fördern
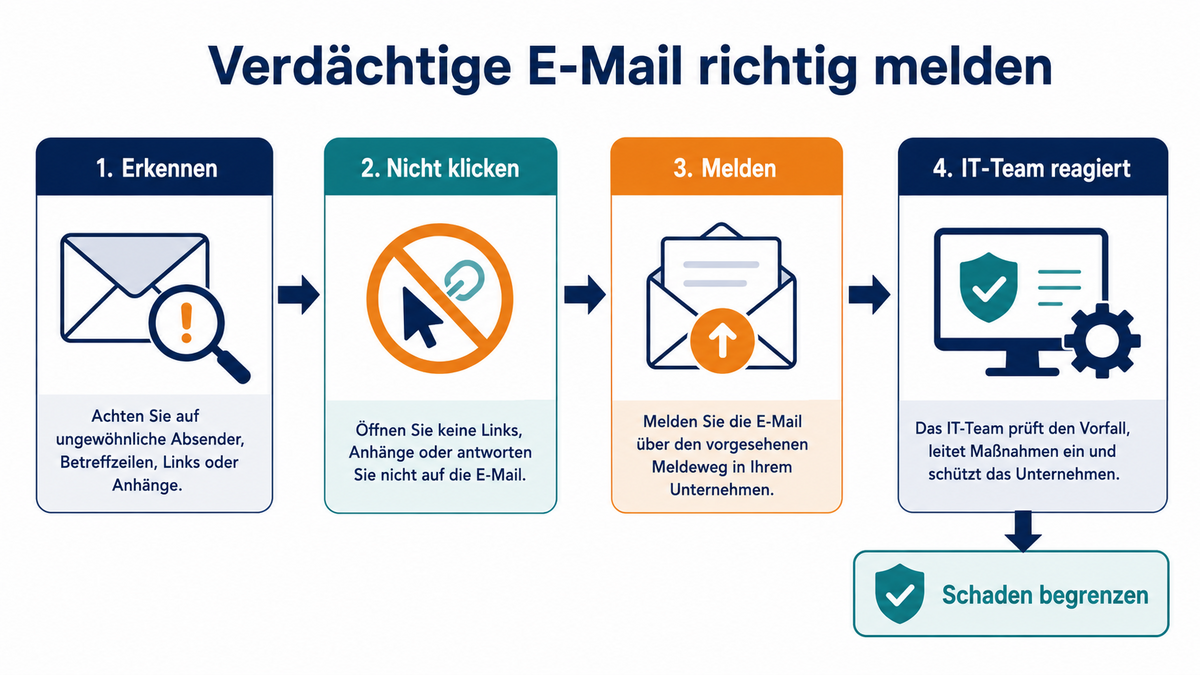
Ein besonders großer Hebel liegt oft nicht darin, jeden einzelnen Fehler vollständig zu verhindern, sondern in einer schnellen Reaktion. Eine einfach erreichbare und klar kommunizierte Meldemöglichkeit für verdächtige E-Mails oder versehentliche Klicks trägt dazu bei, Vorfälle frühzeitig zu erkennen, anstatt sie aus Unsicherheit zu verschweigen. Genau diese Reaktionsgeschwindigkeit bestimmt häufig, wie hoch der tatsächliche Schaden am Ende ausfällt.
Fazit
Mitarbeitende werden nicht allein durch Regeln zu einem wirksamen Schutzfaktor, sondern durch praxisorientierte Schulungen, fair gestaltete Simulationen und eine Unternehmenskultur, in der Fehler offen und ohne Angst angesprochen werden können. Ergänzend dazu sorgen technische Schutzmaßnahmen aus dem Bereich IT-Sicherheit und Backup dafür, dass ein einzelner Fehlklick nicht zum Ernstfall wird.
Quellen
- BSI IT-Grundschutz-Kompendium, Baustein ORP.3 (Sensibilisierung und Schulung)
- NIS-2-Umsetzungsgesetz: Anforderungen an Cyber-Hygiene-Maßnahmen