Warum Richtlinien allein nicht genügen
Eine Sicherheitsrichtlinie, die niemand kennt oder versteht, bleibt wirkungslos. Die meisten erfolgreichen Cyberangriffe nutzen keine technischen Schwachstellen, sondern den Menschen. Oft passiert das zum Beispiel über Phishing-E-Mails, die auf Zeitdruck oder Neugier setzen. Deshalb hebt das IT-Grundschutz-Kompendium des BSI die Sensibilisierung der Beschäftigten als eigenen und unverzichtbaren Teil der Informationssicherheit hervor.
Sensibilisierung, die wirklich ankommt
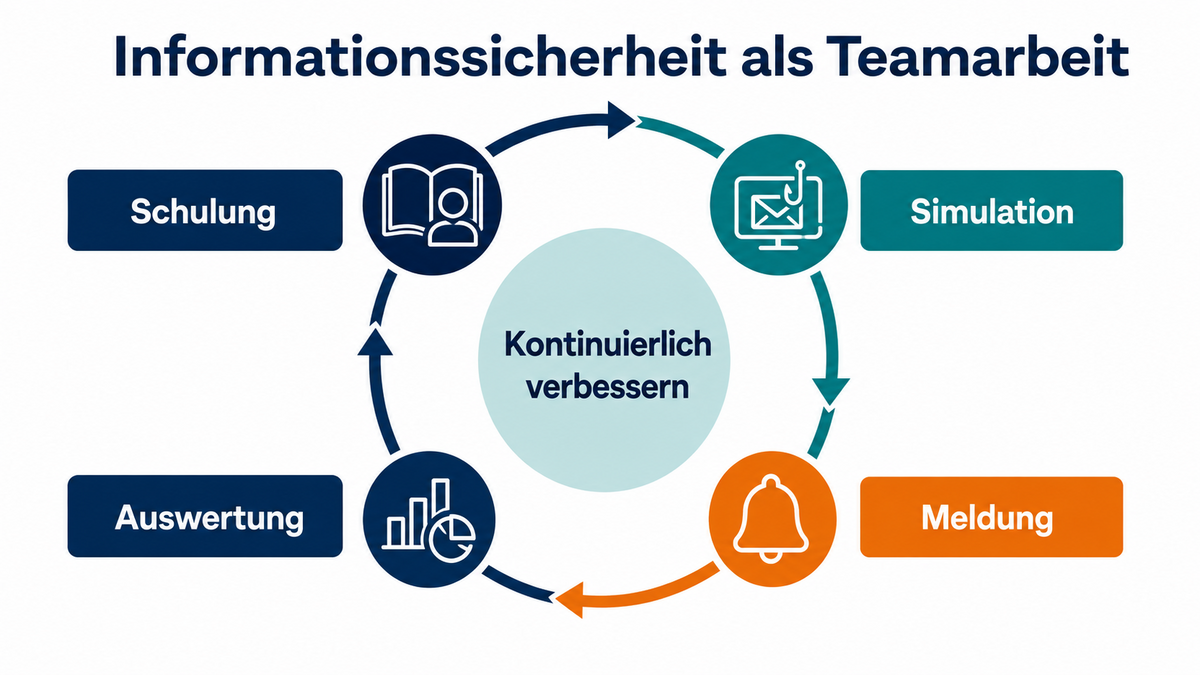
Wirksame Awareness-Maßnahmen sind praxisnah statt abstrakt. Kurze, wiederkehrende Schulungseinheiten helfen mehr als einmalige Pflichtveranstaltungen. Realistische Beispiele aus dem eigenen Arbeitsumfeld wirken besser als generische Warnhinweise. Regelmäßige Phishing-Simulationen, sowohl angekündigt als auch unangekündigt, schaffen Lernanlässe und stellen nicht bloß. Es ist wichtig, dass Mitarbeitende verstehen, warum eine Regel existiert. Es reicht nicht, nur zu wissen, dass es sie gibt.
Eine offene Meldekultur etablieren
Der beste Weg, um Informationssicherheit zu erreichen, ist oft eine Unternehmenskultur, in der Mitarbeitende einen versehentlichen Klick auf einen Phishing-Link oder eine verdächtige E-Mail ohne Angst vor Folgen melden. Je schneller jemand einen Vorfall meldet, desto kleiner bleibt der mögliche Schaden. Eine klar benannte und leicht erreichbare Meldestelle, zum Beispiel eine feste E-Mail-Adresse oder ein einfacher Chat-Kanal, macht die Hürde zum Melden viel niedriger.
Fazit
Informationssicherheit funktioniert nur, wenn Technik, klare Regeln und eine Unternehmenskultur zusammenwirken. Diese Kultur muss Sensibilisierung ernst nehmen und Fehler als Chance zum Lernen statt als Vorwurf sehen. Wie sich Regelwerk, Rollen und Nachweise strukturiert aufbauen lassen, zeigt unser Angebot zur Informationssicherheit und Compliance.
Quellen
- BSI IT-Grundschutz-Kompendium, Baustein ORP.3 (Sensibilisierung und Schulung)
- NIS-2-Umsetzungsgesetz: Anforderungen an Cyber-Hygiene und Sensibilisierung