Was Passkeys technisch anders machen
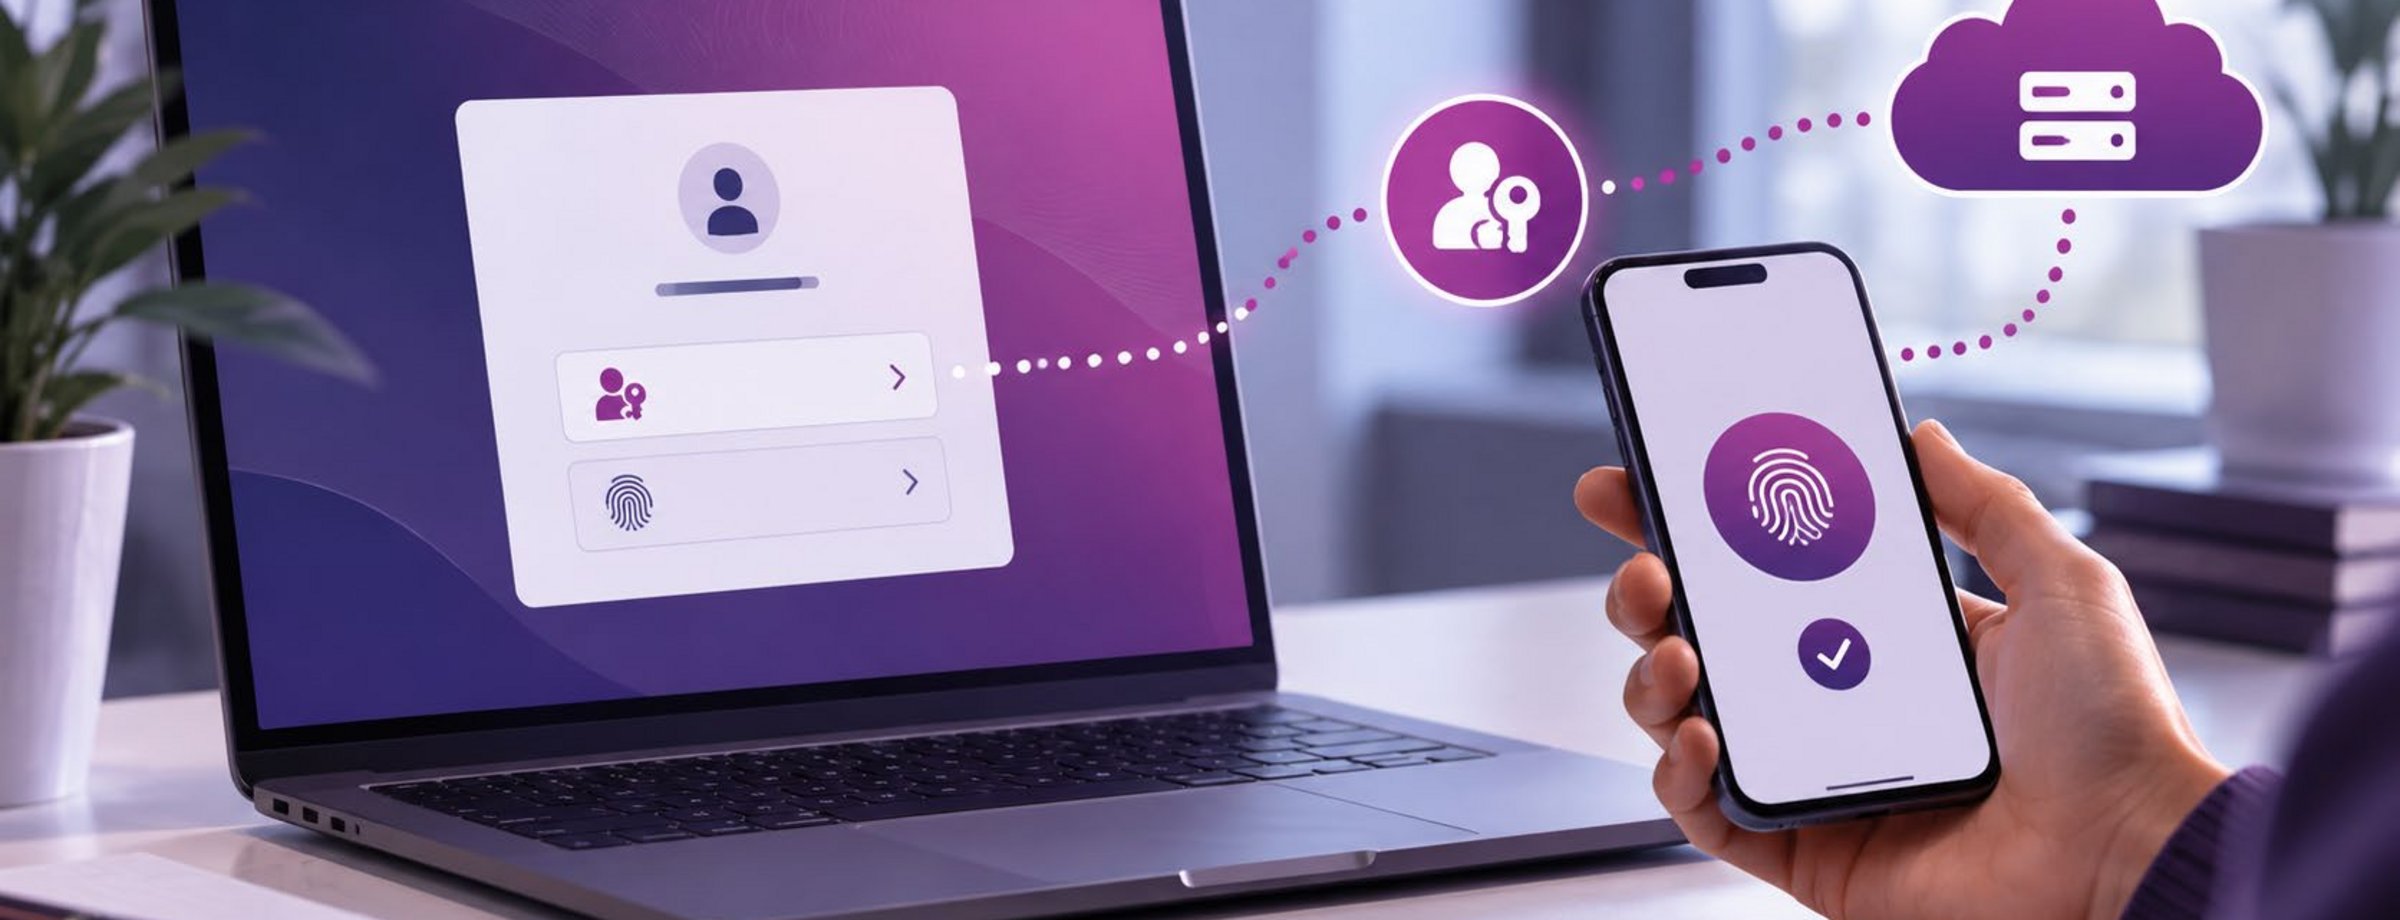
Ein Passkey ist ein FIDO-Zugangsnachweis auf Basis asymmetrischer Kryptografie. Bei der Registrierung erzeugt das Endgerät ein Schlüsselpaar. Den öffentlichen Schlüssel speichert der Onlinedienst. Der private Schlüssel bleibt beim Passkey-Anbieter oder auf dem Authenticator. Bei der Anmeldung beantwortet das Gerät eine kryptografische Anfrage des Dienstes. Bestätigt wird das meist per Geräte-PIN, Fingerabdruck oder Gesichtserkennung. Biometrische Daten erreichen den Onlinedienst dabei nicht, sie geben nur lokal den Schlüssel frei.
Technische Grundlage sind FIDO2 und WebAuthn. Der W3C-Standard WebAuthn bindet jeden Passkey an die jeweilige Relying Party, also an den Dienst, für den er erstellt wurde. Diese feste Zuordnung schützt vor Phishing: Eine gefälschte Website kann keinen Passkey für die echte Domain anfordern. WebAuthn Level 3 ist seit dem 25. August 2026 eine offizielle W3C Recommendation.
Passwort vs. Passkey
| Passwort | Passkey |
|---|---|
| Geteiltes Geheimnis zwischen Nutzer und Dienst | Asymmetrisches Schlüsselpaar, der Dienst kennt nur den öffentlichen Schlüssel |
| Kann für mehrere Dienste wiederverwendet werden | Für jeden Dienst eindeutig |
| Kann auf gefälschten Seiten eingegeben werden | An die echte Domain gebunden |
| Zurücksetzen oft nötig | Entsperrung lokal am Gerät |
Warum Passkeys für Unternehmen interessant sind
Der größte Sicherheitsvorteil ist, dass kein gemeinsames Geheimnis mehr übertragen wird. Der Dienst speichert nur noch den öffentlichen Schlüssel. Damit entfallen typische Risiken wie Passwort-Wiederverwendung, Credential Stuffing und der Diebstahl von Zugangsdaten über gefälschte Login-Seiten, sofern für das Konto kein Passwort als Alternative bestehen bleibt. Die FIDO Alliance stuft synchronisierte und gerätegebundene Passkeys gleichermaßen als phishing-sicher ein. Einmalcodes per SMS oder aus Authenticator-Apps bieten diesen Schutz nicht, weil Nutzer sie auch auf Phishing-Seiten eingeben können.
Die Anmeldung wird außerdem einfacher. Beschäftigte müssen sich kein weiteres Passwort merken und keinen Einmalcode abtippen. Gerade bei häufig genutzten Cloud-Diensten und internen Webanwendungen fallen damit im Alltag unnötige Hürden weg.
Viele Betriebssysteme, Browser und Credential-Manager unterstützen Passkeys inzwischen. In Microsoft Entra ID, über das die Anmeldung bei Microsoft 365 läuft, lassen sich seit Frühjahr 2026 neben gerätegebundenen auch synchronisierte Passkeys zulassen und je Benutzergruppe festlegen. Vor der Einführung sollten Unternehmen trotzdem prüfen, welche ihrer Anwendungen und Identitätsplattformen Passkeys vollständig und zuverlässig unterstützen.
Synchronisiert oder gerätegebunden?
Synchronisierte Passkeys werden verschlüsselt über einen Passkey-Anbieter auf weitere Geräte desselben Nutzers übertragen. Das erleichtert den Gerätewechsel und die Wiederherstellung. Gerätegebundene Passkeys liegen dagegen nur auf einem bestimmten Gerät oder einem Hardware-Sicherheitsschlüssel. Bei hohen Sicherheitsanforderungen oder gemeinsam genutzten Arbeitsplätzen passen sie oft besser.
Welche Variante passt, hängt vom Schutzbedarf, vom Gerätekonzept und von der Arbeitsweise im Unternehmen ab. Nutzen mehrere Personen ein Gerät, empfiehlt die FIDO Alliance, gerätegebundene Hardware-Schlüssel oder Cross-Device-Authentication zu prüfen. Bei der Cross-Device-Authentication scannt man am gemeinsam genutzten Rechner einen QR-Code mit dem eigenen Smartphone und bestätigt die Anmeldung dort. Der Passkey verlässt das Smartphone dabei nicht. Den QR-Code sollte man nur auf einer Anmeldeseite scannen, die man selbst aufgerufen hat, denn Angreifer blenden echte QR-Codes auch auf Phishing-Seiten ein.
Ebenso wichtig ist ein Plan für den Fall, dass ein Smartphone, Notebook oder Sicherheitsschlüssel verloren geht. Ein schlecht abgesichertes Recovery-Verfahren kann den Sicherheitsvorteil deutlich schmälern.
Fazit
Passkeys beseitigen eine wesentliche Schwachstelle herkömmlicher Anmeldungen: das wiederverwendbare und phishinganfällige Passwort. Andere Fragen rund um digitale Identitäten bleiben bestehen. Unternehmen sollten die Einführung deshalb als Projekt planen, zu dem Gerätekonzept, Recovery, Berechtigungen, Support und abgesicherte Rückfallverfahren gehören. Ein begrenzter Pilot mit klar festgelegten Anwendungsfällen ist dabei oft sinnvoller als eine sofortige vollständige Umstellung.
Quellen
- FIDO Alliance: FIDO Passkeys: Passwordless Authentication (abgerufen September 2026)
- FIDO Alliance: Replacing Password-Only Authentication with Passkeys in the Enterprise (White Paper, Juni 2023)
- FIDO Alliance: Passkeys: The Journey to Prevent Phishing Attacks, Part 1: Overview (White Paper, März 2025)
- W3C: Web Authentication: An API for accessing Public Key Credentials - Level 3 (W3C Recommendation vom 25. August 2026)
- Microsoft Learn: So aktivieren Sie Passkeys (FIDO2) in Microsoft Entra ID