KI-Compliance mit Leitplanken statt Verboten.
Damit Ihr Team KI sicher nutzen kann.
Wir verhindern, dass Schatten-KI entsteht: mit einem freigegebenen, DSGVO-konformen Zugang zu führenden KI-Modellen und einer KI-Richtlinie, die festlegt, was erlaubt ist und wer entscheidet. Dazu erklären wir, was der EU AI Act verlangt.
Was bedeuten KI-Compliance und KI-Governance in der Praxis?
KI-Compliance, englisch AI Compliance, heißt: Ihr Unternehmen setzt künstliche Intelligenz so ein, dass es Gesetze und eigene Regeln einhält. Dazu gehören vor allem der EU AI Act, die DSGVO, der Schutz von Betriebs- und Geschäftsgeheimnissen und das Urheberrecht.
KI-Governance, englisch AI Governance, ist der Rahmen, mit dem Sie das steuern: Welche KI-Werkzeuge sind freigegeben? Welche Daten dürfen hinein? Wer prüft neue Anwendungen, bevor sie eingeführt werden, und wer trägt im Zweifel die Verantwortung?
Nutzt Ihr Unternehmen fertige KI-Lösungen, ist es im Sinne des EU AI Act meist Betreiber. Dann kommt es vor allem auf drei Dinge an: eine Liste, welche KI-Anwendungen wofür freigegeben sind, verbindliche Regeln für die Nutzung und ein geschultes Team.
Was passiert, wenn KI ohne Regeln genutzt wird.
Wer KI nützlich findet und von der Firma keinen Zugang bekommt, probiert sie auf eigene Faust aus. Das ist verständlich, nur weiß danach niemand, welche Daten wohin gehen und wer haftet, wenn etwas schiefgeht.
Unkontrollierte Schatten-KI
Mitarbeiter nutzen private Accounts und nicht geprüfte Webdienste. Niemand behält den Überblick über genutzte Tools und Datenflüsse.
Ein erlaubter Weg zur KI
Ihr Team nutzt führende KI-Modelle über eine freigegebene Plattform, zum Beispiel unsere KI-Lösung mit Hosting in Deutschland. Wer damit gut arbeiten kann, braucht keinen privaten Zugang.
Vertrauliche Firmendaten bei Drittanbietern
Kundeninformationen, Vertragsentwürfe oder Quellcodes landen auf ausländischen Servern, deren Geschäftsbedingungen niemand geprüft hat.
Verbindliche Datenleitplanken
Die KI-Richtlinie legt fest, welche Daten in welches Werkzeug dürfen. Für sensible Betriebsdaten gibt es einen freigegebenen, geschützten Weg.
Fehlende Zuständigkeiten & Unsicherheit
Niemand weiß, wer neue KI-Software freigeben darf und wer bei Fehlern oder Fehlinformationen haftet.
Feste Zuständigkeiten
Wir legen mit Ihnen fest, wer neue Anwendungen prüft, wer freigibt und was bei Ausnahmen oder Vorfällen passiert.
Vom Überblick zu Regeln, die gelten.
Die Leistungen bauen aufeinander auf, einsteigen können Sie mit jeder. Es berät Sie unser eigenes Team für IT-Betrieb und zertifizierte Informationssicherheit.
KI-Register
Im KI-Register, auch KI-Inventar genannt, steht jede freigegebene KI-Anwendung: wofür sie genutzt wird, welche Daten hineingehen, welche Schnittstellen es gibt und wer verantwortlich ist. Neue Anwendungen kommen nur über den Freigabeweg dazu.
- Liste der freigegebenen Anwendungen
- Ersteinschätzung nach EU AI Act (Rolle und Risikobereich)
- Empfehlung für neue Anwendungen: freigeben, einschränken oder ablehnen
Schutzbedarfs- & Risikoanalyse
Bevor ein neuer Anwendungsfall startet, bewerten wir, wie sensibel die Daten sind, was bei Fehlern oder Ausfällen passiert und wie sich die Anwendung missbrauchen lässt. Dann legen wir fest, wie Sie Daten und Systeme technisch und organisatorisch schützen.
- Bewerteter Anwendungsfall
- Plan, wie Sie mit jedem Risiko umgehen
- Grundlage für die Freigabe
KI-Governance Starterpaket
Wir schreiben mit Ihnen eine KI-Richtlinie für den Arbeitsalltag. Darin steht, welche Werkzeuge erlaubt sind, wie neue Anwendungen geprüft und freigegeben werden und wer im Zweifel entscheidet.
- KI-Leitlinie und Nutzungsrichtlinie
- Rollen und Freigabewege
- Regeln für Ausnahmen und Zweifelsfälle
KI-Kompetenz aufbauen
In Schulungen lernt Ihr Team, welche Daten in eine KI dürfen, wie man Ergebnisse auf Plausibilität prüft und wie man Anfragen formuliert, ohne Vertrauliches preiszugeben.
- Grundschulung für das ganze Team
- Management-Workshop für Entscheider
- Secure Prompting für erfahrene Nutzer
Was der EU AI Act von Unternehmen verlangt.
Die KI-Verordnung der EU ordnet KI-Systeme nach Risiko: Bestimmte Praktiken sind verboten, für Hochrisiko-KI gelten strenge Auflagen, für generative Inhalte Transparenzpflichten. Bei gewöhnlichen Büroanwendungen wie Textentwürfen oder Recherche geht es vor allem um die KI-Kompetenz nach Art. 4. Mit dem KI-Omnibus (Verordnung (EU) 2026/1744) hat die EU Vorgaben und Fristen im Juli 2026 präzisiert.
| Seit wann | Geltende Regelung | Was das für Ihr Unternehmen bedeutet |
|---|---|---|
| 02.02.2025 | Verbotene Praktiken (Art. 5), z. B. Social Scoring oder Emotionserkennung am Arbeitsplatz | Diese Systeme sind unzulässig. Die Richtlinie verbietet sie ausdrücklich, und über den Freigabeweg kommt keine davon ins KI-Register. |
| 02.02.2025 (Neufassung 2026) | KI-Kompetenz (Art. 4): Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz der Mitarbeiter und Externen zu unterstützen, die in Ihrem Auftrag mit KI-Systemen arbeiten | Ein bestimmtes Niveau, ein Zertifikat oder ein eigenes Bußgeld gibt es nicht. Schulung, klare Regeln und deren Dokumentation sind der naheliegende Weg. Passende Formate finden Sie in unseren KI-Schulungen. |
| 02.08.2026 | Transparenzvorschriften für Betreiber (Art. 50 Abs. 4) | Wer fotorealistische KI-Bilder, Audio- oder Videodateien publiziert, muss diese als KI-generiert kennzeichnen. Gleiches gilt für KI-Texte von öffentlichem Interesse ohne redaktionelle Prüfung. |
| 02.12.2026 | Erweiterte Verbote (Art. 5 Abs. 1 lit. ba & bb), z. B. ungefragte fotorealistische Personendarstellungen | Gehört als striktes Verbot in jede betriebliche KI-Richtlinie. |
| 02.12.2027 | Hochrisiko-KI nach Anhang III (z. B. automatisierte Bewerberfilter oder Leistungsbewertung im HR-Bereich) | Betreiber unterliegen Dokumentations-, Aufsichts- und Informationspflichten gegenüber Mitarbeitern und Betriebsräten (Art. 26). Vor der Freigabe zeigt die Ersteinschätzung, ob eine Anwendung in diese Bereiche fallen könnte und rechtlich genauer geprüft werden sollte. |
| 02.08.2028 | Hochrisiko-KI in regulierten Produkten (Anhang I), z. B. Medizintechnik oder Maschinensteuerungen | Betrifft in erster Linie die Hersteller regulierter Produkte. |
Stand 01.10.2026: Verordnung (EU) 2024/1689 in der Fassung der Verordnung (EU) 2026/1744. Diese Übersicht ersetzt keine Rechtsberatung.
KI-Richtlinie für Ihr Unternehmen erstellen.
Eine KI-Richtlinie, auch KI-Nutzungsrichtlinie oder KI-Policy genannt, sagt Ihrem Team auf wenigen Seiten, was erlaubt ist, was nicht und wer im Zweifel entscheidet. Diese acht Punkte gehören hinein:
In fünf Schritten zur KI-Governance.
Die Regeln richten sich nach den KI-Anwendungen, die Ihr Team nutzen soll. Deshalb kommt das KI-Register zuerst.
Wir hören zu
Kostenfrei und unverbindlich. Sören Halbach ruft Sie an und fragt, was Ihr Team schon mit KI macht, welche Daten betroffen sind und was Sie erreichen wollen.
Anwendungen festlegen
Wir halten fest, welche KI-Anwendungen Ihr Team nutzen soll, wofür und mit welchen Daten.
Risiken einordnen
Für jedes Werkzeug erstellen wir eine Ersteinschätzung nach EU AI Act und prüfen den Schutzbedarf der betroffenen Daten. Neue Vorhaben bewerten wir vorab.
Richtlinien festlegen
Wir schreiben mit Ihnen die KI-Richtlinie und legen fest, wer zuständig ist und wie neue Anwendungen freigegeben werden. Ihr Datenschutzbeauftragter und, falls vorhanden, Ihr Betriebsrat bekommen von uns die Angaben, die sie brauchen.
Im Alltag anwenden
Wir schulen Ihre Mitarbeiter im Umgang mit den Anwendungen aus dem KI-Register. Neue Werkzeuge kommen danach über einen festen Freigabeweg dazu.
Was mit KI-Compliance zusammenhängt.
Unsere KI-Lösung
Eine KI-Plattform mit Hosting in Deutschland und führenden KI-Modellen. Wir richten sie nach Ihren Datenregeln ein, damit Ihr Team KI offiziell nutzen kann.
KI-Beratung
Wir finden mit Ihnen die Abläufe, in denen KI Ihrem Team Arbeit abnimmt.
Informationssicherheit
Wir beraten nach BSI IT-Grundschutz, stellen einen externen Informationssicherheitsbeauftragten und bereiten Sie auf NIS-2 vor.
Datenschutz im Mittelstand
Wir beraten zum Datenschutz auch über KI hinaus, vom Verfahrensverzeichnis bis zur technischen Absicherung Ihrer IT.
Informationssicherheit und KI aus einem Haus.
QITEC ist ein inhabergeführtes IT-Systemhaus aus Leipzig, gegründet 2005, mit über 25 festen Mitarbeitern, darunter ein zertifizierter Informationssicherheitsbeauftragter.
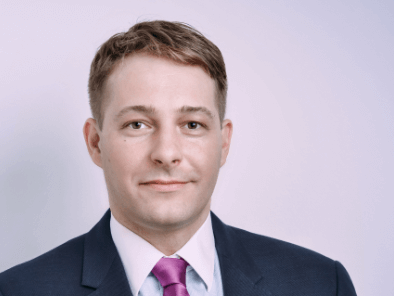
Sören Halbach
Ihr persönlicher Ansprechpartner auf Geschäftsführerebene, mit 14 Jahren Erfahrung in der IT-Betreuung mittelständischer Unternehmen.
Stefan O.
Er verantwortet Infrastruktur und Schnittstellenanbindungen und richtet KI-Assistenten ein.
Das QITEC-Team
Erfahrene Techniker und Berater, die Ihre IT betreuen und Projekte umsetzen.
Fragen zu KI-Compliance, Richtlinie und EU AI Act.
Ihr kostenfreier KI-Quick-Check.
Schreiben Sie uns kurz, wo Sie stehen: Nutzt Ihr Team schon KI? Fehlt eine Richtlinie? Wirft der EU AI Act Fragen auf? Wir melden uns in der Regel noch am selben Werktag. Das Gespräch ist unverbindlich.